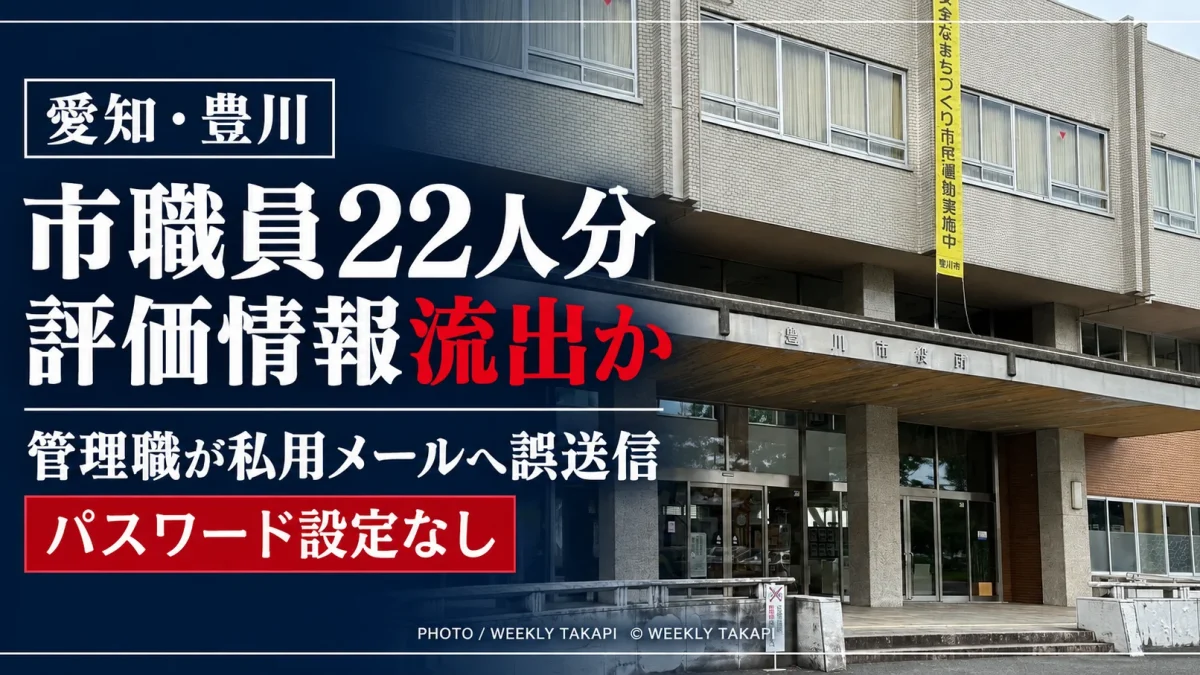
愛知県豊川市で、市職員22人分の評価情報を含むデータが外部に流出した可能性があることが分かった。
豊川市によると、市の50代男性管理職が10月8日、自宅で作業するため、職員22人分の評価情報が入ったデータを自分の私用メールアドレスへ送ろうとした際、宛先を誤入力した。
男性管理職は「gmail.com」と入力する際、「l」を抜かしたという。さらに、送信したデータにはパスワードが設定されておらず、市は個人情報が第三者に渡った可能性があるとしている。
自宅で作業するため、職員22人分の評価情報を私用メールへ
市によると、誤送信があったのは10月8日。
50代の男性管理職は自宅で作業を行うため、市職員22人分の評価情報が含まれたデータを、自身が使用する私用メールアドレスへ送ろうとしていた。
その際、メールアドレスの入力を誤った。
送信先として入力しようとしたのは「gmail.com」だったが、「l」を抜かしたため、本来とは異なる宛先へメールが送られたという。
「gmail.com」の1文字抜け 第三者側の宛先へ送信か
今回の誤送信では、メールアドレスのドメイン部分にある1文字の入力漏れが問題となった。
市の説明では、「l」が抜けたアドレスは第三者が不正な目的で設定していた宛先につながる状態だったとされる。
一般に、著名なサービスのドメイン名と似た文字列を取得し、利用者の入力ミスなどを狙う手法は「タイポスクワッティング」と呼ばれる。
今回、メールが実際に誰に届き、添付されたデータが閲覧されたのかについては明らかになっていない。
添付データにパスワード設定なし
誤って送信されたデータにはパスワードが設定されていなかった。
そのため、市はメールの送信先となった第三者が添付データを閲覧できた可能性があるとしている。
対象となったのは市職員22人分の「評価情報」とされているが、氏名以外にどのような項目が含まれていたのか、評価内容がどこまで詳細なものだったのかについては、現時点で詳しく公表されていない。
実際に第三者がデータを開いたのか、複製や転送が行われたのかについても確認されていない。
市の情報セキュリティポリシーは外部送信時の暗号化を規定
豊川市が公開している情報セキュリティポリシーでは、重要な電子メールを誤送信した場合は情報セキュリティ管理者へ報告するよう職員に求めている。
また、外部へ送るデータについて、機密性や完全性を確保する必要がある場合には、パスワードなどによる暗号化を行い、セキュリティを考慮して送信することも定めている。さらに、市側には職員が電子メールを利用して情報資産を無断で外部へ持ち出せないよう、添付ファイルの監視などのシステム上の措置を講じることが求められている。
一方、今回の職員22人分の評価情報が市の情報資産分類上どのレベルに位置付けられていたのか、男性管理職が私用メールへ送信することについて事前の許可や例外措置があったのかは明らかになっていない。
「誤入力」だけではない 私用メールへの送信経緯も確認点
今回の直接的な原因は、メールアドレスを入力する際の1文字のミスだった。
ただ、個人情報を含む職員評価データを自宅で作業するために私用メールへ送ろうとしていたことや、添付ファイルにパスワードが設定されていなかったことも、情報管理上の確認点となる。
市の公開資料だけでは、職員が業務上の評価データを私用メールアドレスへ送ることが通常認められているのか、今回の送信が市内部の手続きに沿っていたのかまでは確認できない。
また、誤送信を防ぐシステムや送信前確認がどのように機能していたのかについても、今後の再発防止策を検証する上で重要になる。
豊川市「全職員に個人情報保護を周知徹底」
豊川市は今回の事案を受け、「全職員に個人情報保護などについて周知徹底する」としている。
現時点で、市が対象となった22人の職員へどのような説明を行ったのか、誤送信先への削除依頼やデータ閲覧の有無をどこまで確認できているのか、男性管理職に対する処分や指導が行われるのかについては明らかになっていない。
編集部まとめ
豊川市の50代男性管理職が10月8日、職員22人分の評価情報を含むデータを自宅で作業するため私用メールへ送ろうとし、宛先を誤って第三者側へ送信した可能性が判明した。
「gmail.com」の「l」を入力し忘れたことが直接的な誤送信の原因とされ、添付データにはパスワードも設定されていなかった。
一方、今回確認すべきなのは単なる文字入力ミスだけではない。職員評価という個人情報を含むデータを私用メールへ送る運用がどのように認められていたのか、なぜ暗号化されていなかったのか、送信前に誤送信を防ぐ仕組みが機能しなかったのかという情報管理全体の問題が残る。
市は全職員への個人情報保護の周知徹底を表明している。
週刊TAKAPIは、情報流出の有無、市内部の送信ルール、対象職員への対応、再発防止策について今後も検証を続ける。
週刊TAKAPI 編集部/成田
特記事項
本記事は2026年10月13日時点で確認されている豊川市の説明、当日報道、市が公開している情報セキュリティポリシーをもとに構成しています。
市職員22人分の評価情報について、実際に第三者が閲覧したことが確認されたわけではありません。このため、本記事では「流出した」と断定せず、「流出した可能性」「漏えいの可能性」としています。
また、男性管理職が私用メールへデータを送信したことが市の規程違反に当たるかどうかについて、市から具体的な判断が示されたとの情報は確認できていません。
報提供・掲載内容の削除依頼はこちら
https://108takapi.jp/tip-off/
関連記事
【愛知・田原】大型バイク運転の30代男性が意識不明の重体…
2026.10.12
【愛知・豊川】三上町の住宅で60代くらいの女性死亡 台所…
2026.10.12
【愛知・蒲郡】特殊詐欺、2024年の過去最多件数をすでに…
2026.10.12
【愛知・東三河】タイムズカー情報漏えいで免許再交付 豊川…
2026.10.12
【秋田】ラブホテルからオンライン取材対応の元企業誘致推進…
2026.10.11
【三重・鈴鹿】親睦会費184万3000円を21回引き出し…
2026.10.10
コメント
0件まだコメントはありません。最初のコメントを投稿してみませんか。