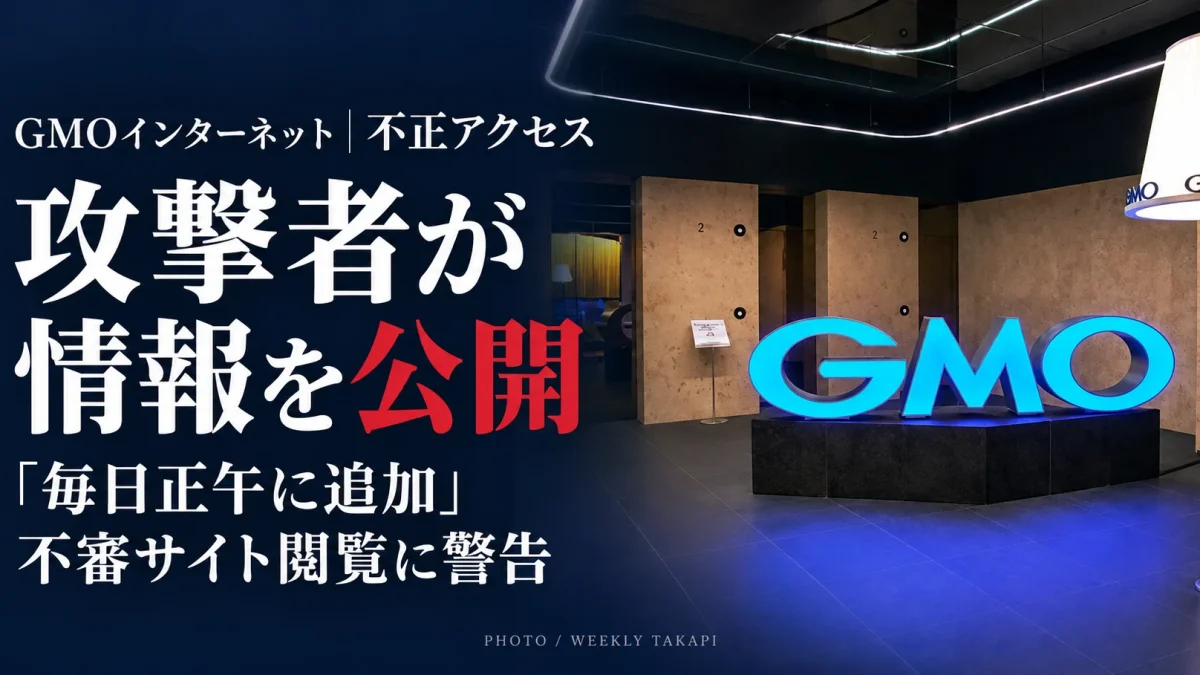
GMOインターネットが提供するクラウドサービスへの不正アクセス問題で、攻撃者とみられる人物が10月27日、顧客情報と称するデータをインターネット上に公開した。GMOは同日午後0時30分、情報の公開を確認したと発表した。
公開されたのは氏名や電話番号などを含む個人情報とみられる1件で、実際の利用者情報かどうかは確認されていない。
攻撃者は今後も毎日正午に情報を公開すると予告している。GMOは公開先のサイトを閲覧した人の情報が攻撃者に取得されていることを確認したとして、アクセスや情報の拡散を控えるよう呼びかけている。
100万ドルを要求、GMOは支払い拒否
不正アクセスを受けたのは、外国為替証拠金取引(FX)の自動売買などに利用される「お名前.com デスクトップクラウド」。
攻撃者側は27日正午までに100万ドル(約1億6000万円)を支払うよう要求し、応じなければ顧客情報の公開や、利用者のパソコンに対するランサムウェア攻撃を行うと脅迫していた。
GMOはこれに先立ち、約80億円の金銭要求も受けていたと公表している。両者の要求額が異なる経緯は明らかになっていない。
同社は、金銭を支払っても情報の削除や不正利用の防止は保証されないとして、要求には応じない方針を示した。
27日午後1時55分時点で、予告されたランサムウェア攻撃は確認されていない。
公開サイトへのアクセスで閲覧者情報も取得
GMOが特に警戒を呼びかけているのは、攻撃者が情報公開に利用しているウェブサイトだ。
同社は、サイトにアクセスした人の情報が攻撃者に取得されていることを確認したと説明。流出情報を確かめようとする行為が、新たな被害につながるおそれがある。
また、公開情報を悪質な方法で拡散した人物に対しては、民事上の開示請求や刑事告訴などの法的措置を検討している。
顧客端末の解析を継続、不正取引の報告も
GMOは今回の不正アクセスで、サービス内の情報が外部に持ち出されたことを確認している。利用者からは、FXなどの取引口座で身に覚えのない操作が行われたとの報告も寄せられている。
同社は一部の顧客からパソコンを預かり、専門チームによる解析を継続。利用者には端末のウイルス検査やデータのバックアップ、安全な別端末からのパスワード変更などを求めている。
また、対象利用者への一律5000円の見舞金や、不正アクセスに起因すると確認された取引損失の補償も公表している。
編集部まとめ
GMOへの不正アクセスは、攻撃者による情報公開が確認される事態に発展した。ただし、公開データの真正性や被害の全容は明らかになっておらず、追加のランサムウェア攻撃も確認されていない。
今回の問題では、盗まれた情報の悪用だけでなく、攻撃者のサイトを通じた二次被害も懸念される。利用者は情報の公開先を探さず、GMOの公式案内に従って端末や取引口座の安全を確認する必要がある。
今後は、情報公開の拡大状況と利用者への影響、被害の補償が焦点となる。
特記事項
本記事は、2026年10月27日午後1時55分時点のGMOインターネットの公式発表と、同日までに公表された不正アクセス関連資料を基に構成した。攻撃者による情報公開は確認されているが、個別の公開データの真正性や追加攻撃の実行状況については調査が続いている。
週刊TAKAPI 編集部/一条
WEEKLY TAKAPI — OFFICIAL CONTACT
TAKAPI LEAKS
その情報が、社会を動かす。
情報提供・取材相談・記事の訂正や削除依頼を
全国から受け付けています。
◆ ご連絡内容は慎重に取り扱います
情報提供・各種お問い合わせ ↗記事の訂正・削除依頼もこちらから
関連記事
【栃木・日光】廃校から蛇口など133点、272万円相当を…
2026.10.27
【名古屋・瑞穂】勤務中に酒気帯び運転か、58歳男を逮捕 …
2026.10.27
【愛知・幸田】時速90キロ以上で対向車に衝突か 20歳大…
2026.10.27
【愛知・豊川】「息子が火をつけた」と119番通報 住宅敷…
2026.10.27
【名古屋】赤信号の交差点に時速76キロで進入、歩行者3人…
2026.10.27
【愛知・岡崎】会社役員が1億6000万円の特殊詐欺被害 …
2026.10.27
コメント
0件まだコメントはありません。最初のコメントを投稿してみませんか。