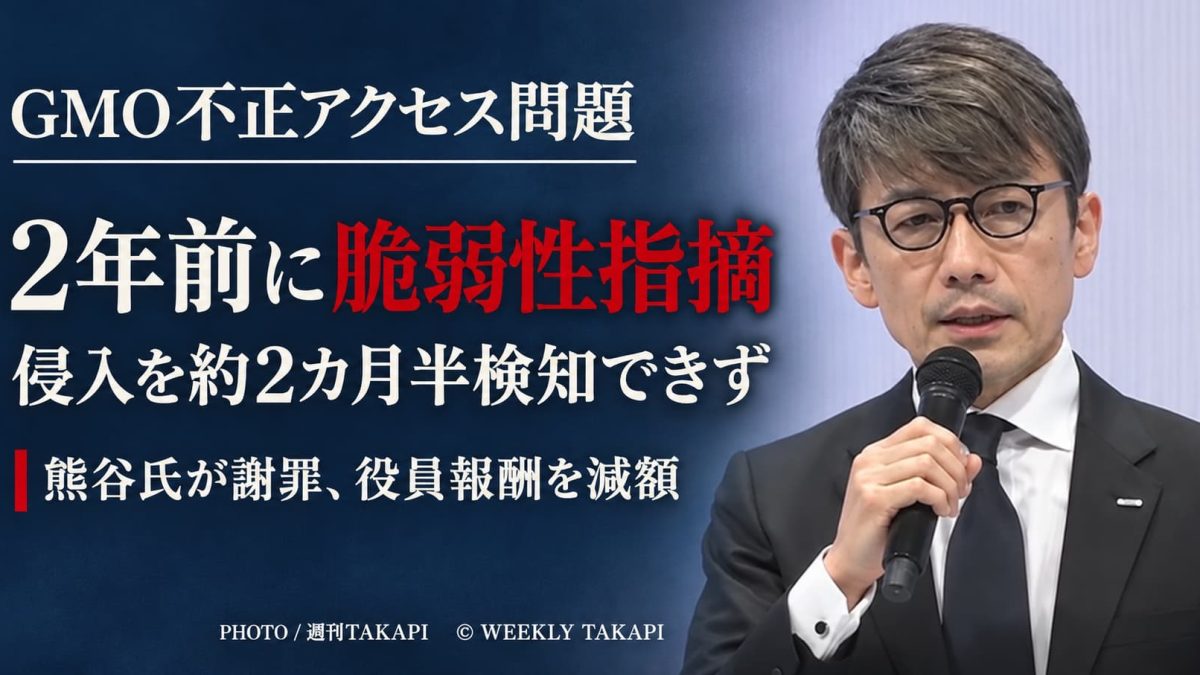
GMOインターネットグループが、約2カ月半にわたって不正アクセスを検知できなかった問題で、同社の情報セキュリティー管理体制が問われている。
2026年11月2日に開かれた初の記者会見では、影響を受けた可能性のあるサーバーが2万6739件に上ることに加え、グループ内のセキュリティー専門企業が2024年にシステムの脆弱性を指摘していたことが明らかになった。
当時、4回の緊急メンテナンスが行われたものの、抜本的な対策には至らなかった。さらに、脆弱性の指摘は熊谷正寿氏に報告されておらず、取締役会に報告する明確な基準もなかったという。
会見で熊谷氏は涙ながらにインターネットへの思いを語り、利用者に謝罪した。しかし、問題の核心は、事前に把握していたセキュリティー上の懸念がなぜ十分な対策につながらず、侵入を長期間見逃す結果となったのかという点にある。
8月5日に不正アクセス 発覚まで約2カ月半
顧客環境から管理サーバーへ侵入
同社の会見での説明によると、一連の不正アクセスは2026年8月5日、顧客が利用するVPS(仮想専用サーバー)環境への侵入から始まった。
攻撃者は管理者アカウントの認証情報を窃取し、8月17日にはサービスの管理サーバーへ侵入。その後、9月20日から10月14日にかけて顧客のVPS環境にマルウェアを配布したという。
この攻撃に関連し、利用者の口座で不正取引による損失が発生したと報じられている。
顧客からの問い合わせで調査開始
GMO側が調査を開始したのは10月20日だった。
会見で山下浩史副社長は、顧客からの問い合わせを受けて調査するまで、侵入を確認できなかったと説明した。
最初の侵入から調査開始まで76日間。攻撃者が管理サーバーに侵入した8月17日から数えても、約2カ月にわたって異常を把握できなかったことになる。
サイバー攻撃を完全に防ぐことは難しいものの、侵入後の異常を検知する仕組みが十分に機能していたのか、検証が求められる。
影響の可能性は2万6739件 攻撃者は80億円を要求
マルウェア配布と不正取引被害
同社が示した影響の可能性があるサーバー数は、2万6739件に上る。
ただし、この数字は影響を受けた可能性のあるサーバーの数であり、すべてのサーバーで情報流出や不正取引が確認されたことを意味するものではない。
被害の範囲や不正取引による損失額については、今後の調査結果を踏まえた確認が必要となる。
身代金要求には応じず
攻撃者はGMO側に80億円を要求したとされるが、同社は支払いを拒否したという。
要求に応じなかったこととは別に、被害を受けた利用者への補償や、被害拡大を防ぐための対応がどこまで進んでいるのかも重要な論点となる。
2024年に脆弱性を指摘 4回の緊急メンテナンスでも抜本対策に至らず
セキュリティー専門企業が問題を把握
今回の会見で、特に重要なのが事件発生以前の対応である。
2024年、グループ会社でサイバーセキュリティーを専門とする「GMOサイバーセキュリティ byイエラエ」が、問題となったシステムの脆弱性を指摘していたことが明らかになった。
指摘を受け、同年4月から5月にかけて4回の緊急メンテナンスが実施された。
しかし、システムを抜本的に改修する対応には至らなかったという。
GMO側は当時の対応について、深さと速さの両面で不足していたことを認めている。
指摘は熊谷氏に届かず 取締役会への報告基準もなかった
さらに明らかになったのは、脆弱性の指摘が経営トップに報告されていなかったという事実だ。
熊谷氏には当時の指摘が上がっておらず、取締役会へ報告するための明確な基準も設けられていなかったという。
セキュリティー専門企業をグループ内に抱えながら、重大な技術的リスクを経営判断にどう反映させるのか。その仕組みが十分だったのかが問われる。
もっとも、2024年に指摘された脆弱性が今回の攻撃に直接利用されたかどうかについては、現時点の説明だけでは断定できない。
事前の指摘と今回の侵入との技術的な関係についても、今後の調査で明らかにする必要がある。
熊谷氏が涙ながらに謝罪 会見で語った31年間の思い
「お客様をお守りすることができず」
11月2日の会見では、熊谷氏が涙ながらに謝罪する場面もあった。
熊谷氏は、自身が築いてきたインターネット事業について、安心で安全なインターネットが多くの人々の笑顔につながってほしいという思いを語った。
「私は31年間一度たりとも『もうかる・もうける』という言葉を使ったことはありません」
さらに、利用者に対して次のように謝罪した。
「お客様をお守りすることができず、誠に申し訳ありませんでした」
経営理念だけでは説明できない管理体制の問題
熊谷氏が語ったインターネットへの思いと、今回の不正アクセスに対する企業としての説明責任は、分けて考える必要がある。
利用者が知りたいのは、企業の理念だけではない。
なぜ2年前の脆弱性指摘を受けながら、抜本的な対策が実施されなかったのか。なぜ侵入を約2カ月半にわたって検知できなかったのか。そして、誰がどの段階でリスクを把握し、どのような判断を下したのか。
こうした具体的な経緯を明らかにすることが、信頼回復の前提となる。
熊谷氏の報酬を30%減額 役員4人が対象
12月支給分から3カ月間
GMOインターネットグループは11月2日、今回の問題を受け、役員報酬を減額すると発表した。
- 熊谷正寿氏:30%減額
- 伊藤氏:25%減額
- 山下氏:20%減額
- 児玉氏:20%減額
減額期間は3カ月間で、2026年12月支給分から適用される。
同社は、事故以前の経緯に関する調査を終えた後、責任の所在について改めて検討するとしている。
報酬減額で責任問題は終わるのか
役員報酬の減額は、経営陣が今回の事態を重く受け止めていることを示す対応の一つといえる。
ただし、減額率や期間だけで経営責任の全体像を評価することはできない。
2024年の脆弱性指摘を受けた際、誰が対応方針を決定したのか。抜本的な改修を見送った理由は何だったのか。経営トップや取締役会への報告が行われなかった背景には、どのような組織上の問題があったのか。
これらを検証しないままでは、再発防止策の実効性を判断することも難しい。
なぜ防げなかったのか GMOに残された3つの検証課題
今回の不正アクセス問題では、攻撃者の侵入手口だけでなく、企業内部のリスク管理や情報共有のあり方が焦点となっている。
事前の脆弱性指摘はなぜ抜本対策につながらなかったのか
2024年の指摘を受けて実施された4回の緊急メンテナンスについて、具体的に何を修正し、何が未対応のまま残されたのかを明らかにする必要がある。
また、抜本的な改修を行わなかった判断に、技術的な制約や事業運営上の事情がどの程度影響していたのかも検証すべき論点となる。
なぜ約2カ月半も侵入を検知できなかったのか
8月5日の最初の侵入から10月20日の調査開始まで、攻撃者は複数の段階を経て活動していたと説明されている。
その間、監視システムがどのような情報を記録していたのか。異常を示す兆候は存在しなかったのか。存在した場合、なぜ対応につながらなかったのか。
単なる検知遅れとして片付けるのではなく、監視体制全体の検証が必要だ。
被害者への補償と再発防止策は十分か
影響の可能性があるサーバーは2万6739件に上る。
今後は、実際に被害が確認された利用者の数、不正取引による損失額、補償の対象や条件、再発防止策の実施状況を継続して確認する必要がある。
企業の説明が、被害を受けた利用者にとって理解できる具体的な内容になっているかも重要である。
問われるのは謝罪の言葉ではなく、再発を防ぐ仕組み
GMOインターネットグループは、国内のインターネット関連サービスを幅広く展開し、グループ内にはサイバーセキュリティーを専門とする企業も抱えている。
その企業グループで、2年前の脆弱性指摘が抜本的な対策につながらず、侵入を約2カ月半検知できなかったという事実は重い。
今回の会見で、熊谷氏は涙ながらに謝罪し、経営陣の報酬減額も発表された。
しかし、信頼を取り戻すために必要なのは、謝罪や処分だけではない。
事前に把握していたリスクがなぜ十分な対策につながらなかったのか。経営陣への報告体制にどのような不備があったのか。被害を受けた利用者をどう救済し、同様の事態をどう防ぐのか。
GMOには、これらの疑問に対して、調査結果と具体的な改善策を示すことが求められる。
このニュースのポイント
- 約2カ月半の検知遅れ:8月5日に最初の侵入があり、10月20日に調査を開始した。
- 2万6739件に影響の可能性:顧客サーバーへのマルウェア配布が確認され、不正取引による損失も報じられている。
- 2年前に脆弱性を指摘:2024年にグループの専門企業が問題を指摘したが、抜本的な改修には至らなかった。
- 経営トップへの報告不足:熊谷氏には指摘が報告されず、取締役会への報告基準もなかった。
- 熊谷氏が涙の謝罪:役員4人の報酬減額を発表し、事故以前の経緯について調査を継続する。
記事更新日:2026年11月3日
担当記者:黒木|週刊TAKAPI
WEEKLY TAKAPI — OFFICIAL CONTACT
TAKAPI LEAKS
その情報が、社会を動かす。
情報提供・取材相談・記事の訂正や削除依頼を
全国から受け付けています。
◆ ご連絡内容は慎重に取り扱います
情報提供・各種お問い合わせ ↗記事の訂正・削除依頼もこちらから
関連記事
【2026年最新】弁当店の倒産が過去最多ペース 8月まで…
2026.11.03
【愛知県・豊橋】創業106年の老舗清掃用品メーカー「日之…
2026.11.03
【愛知・豊橋】ユニクロ豊橋大村店が11月15日に閉店へ …
2026.11.02
【愛知・豊橋】なぜアデランスは豊橋を選んだ?男性客約5倍…
2026.11.01
【全国】メガバンク3行が11月に金利引き上げへ 年2.6…
2026.11.01
【2026年11月から】日本の免税制度が大きく変わる!「…
2026.10.31
コメント
0件まだコメントはありません。最初のコメントを投稿してみませんか。
この記事のコメント投稿は締め切られています。