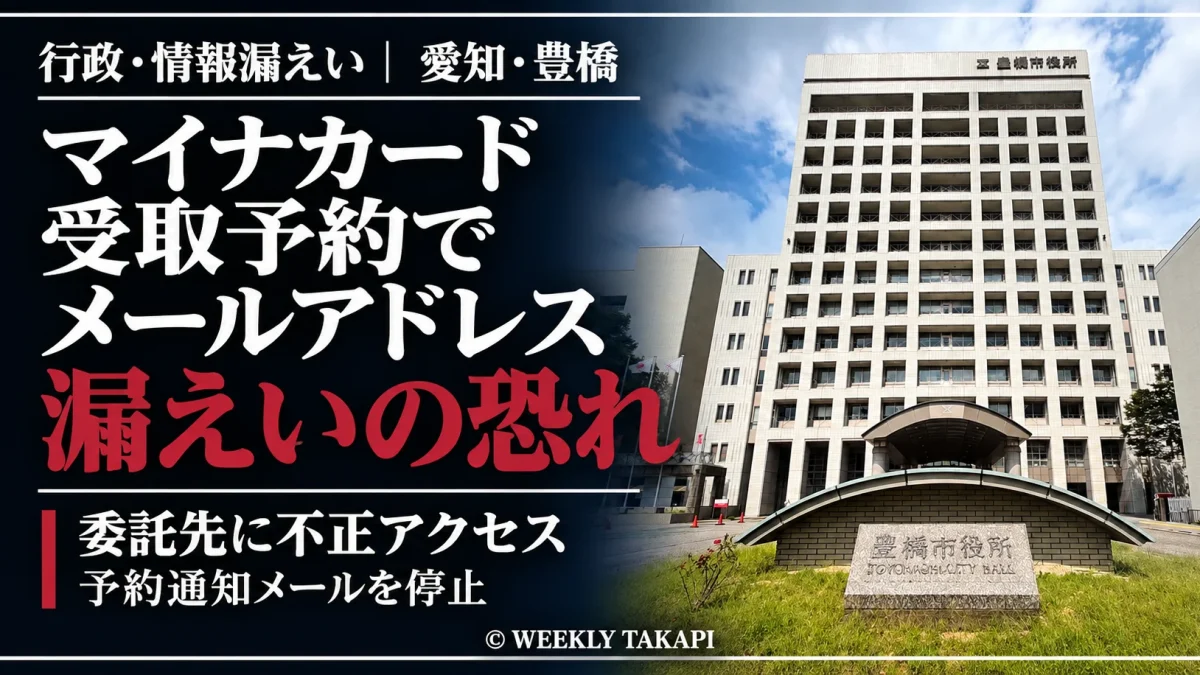
愛知県豊橋市は11月3日、マイナンバーカードの受け取り予約に使用するメール配信サービスが不正アクセスを受け、市民が登録したメールアドレスが外部に漏えいした可能性があると明らかにした。
市は10月31日から、予約完了メールや予約日前日の確認メールを停止している。予約システム自体は正常に稼働しており、受け取り予約は引き続き可能だという。
関連するメール配信サービスでは、全国規模の情報流出が判明している。ただし、豊橋市民の情報が実際に何件流出したのか、メールアドレス以外の情報に影響があったのかは確認できていない。
10月28日に不正アクセスを確認 市民の登録アドレスに影響か
豊橋市によると、マイナンバーカードの受け取り予約に関するメール配信業務を担う外部事業者のサーバーが、10月28日に不正アクセスを受けた。
今回、市が漏えいの可能性を示したのは、カードの受け取り日時を予約する際に登録したメールアドレスだ。
不正アクセスを受けたメール配信サービス「アララメッセージ」を運営するアララ株式会社は、10月27日以降、複数のサーバー環境で不正アクセスが発生していたことを公表している。
同社は11月2日の追加発表で、不正アクセスが確認された範囲を拡大し、顧客のメールアドレスや氏名などが外部に持ち出された、または持ち出された恐れがあると説明した。
ただし、豊橋市の予約者に関する具体的な影響範囲は、現時点で明らかになっていない。
予約完了メールなど停止 予約そのものは正常に受付
今回の不正アクセスによって、市民向けサービスにも影響が生じている。
豊橋市は10月31日から、交付予約管理システムで使用するメール配信サービスの緊急メンテナンスを実施している。
停止しているのは、予約受付後に自動送信される予約完了メールと、予約日前日に送られる予約確認メールだ。
市は、このほか同じシステムの緊急メールについても送信できない状況だと説明している。
一方、予約システム自体は通常どおり受け付けを続けている。予約完了メールが届かなくても、それだけで予約が無効になったわけではない。
メール配信の再開時期は未定で、市は復旧後に公式ホームページで知らせるとしている。
予約に関する問い合わせは、豊橋市マイナンバーコールセンターで受け付けている。
関連システムで最大223万812件 運営会社全体では約7700万件
今回の情報流出では、全国の自治体などにシステムを提供する株式会社TKCの発表も重要となる。
同社は11月2日、メール配信を委託するアララ株式会社のサービスが不正アクセスを受け、TKCのシステムを利用する顧客のメールアドレスが最大223万812件、漏えい対象に含まれることが判明したと公表した。
さらに、アララが同日に発表した調査結果では、メール配信サービス全体で約7,700万件のメールアドレスが持ち出された、またはその恐れがあるとされている。
一部の顧客環境では、氏名や生年月日、電話番号、住所などが登録されたデータも影響を受けたという。
ただし、これらはサービス全体の調査結果であり、豊橋市の受け取り予約者に関する漏えい件数や情報の種類を示すものではない。
また、約7,700万件はメールアドレスの件数であり、同数の個人が被害を受けたことを意味しない。
10月30日には「漏えいなし」と報告 翌日にサービス停止
今回の問題では、委託先からの情報提供が変化していたことも確認された。
TKCによると、10月22日にメール配信サービスがPHPの脆弱性対応で一時停止。28日には不正アクセスの発生について報告を受けた。
30日には、TKCの利用環境から情報漏えいはないとの説明があったものの、31日には当該環境の緊急停止が通知された。
その後、11月2日の追加調査で、TKC関連のメールアドレスも漏えい対象に含まれることが判明した。
TKCは、自社のシステムやデータセンターへの不正アクセスは確認されていないと説明している。
委託先の調査が進む中で情報が更新されており、豊橋市への影響についても、今後の追加確認が必要となる。
配信サービスを悪用した不審メールも発生
アララは、不正アクセスに関連して、メール配信機能が第三者に悪用されたことも明らかにした。
10月28日から30日にかけて、クレジットカード会社を装った不審なメールが、最大約713万通送信されたという。
送信元には「news@arara.com」が使用され、利用内容の確認などを求める内容だったとされる。
ただし、この不審メールが豊橋市の予約者に届いたと確認されたわけではない。
市民は、豊橋市やマイナンバーカードの手続きを装うメールが届いた場合も、記載されたURLや添付ファイルを安易に開かず、個人情報や暗証番号を入力しないよう注意する必要がある。
10月には「豊橋ほっとメール」でも別の不正アクセス問題
豊橋市では、10月14日にも別の外部事業者への不正アクセスを公表している。
対象となったのは、防災情報などを配信する「豊橋ほっとメール」の運営会社、株式会社アルカディアのシステムだった。
当時、市は豊橋市が利用するサービスは緊急停止の対象外であり、市内の個人情報漏えいは確認されていないと説明した。配信も継続している。
今回のマイナンバーカード受取予約メールの問題は、別事業者の配信サービスで発生したものだ。両者に直接的な関係があるとは確認されていない。
ただし、短期間に複数の外部サービスでセキュリティ上の問題が明らかになったことは、市の委託先管理や障害時の対応を検証するうえで重要な論点となる。
編集部まとめ
豊橋市のマイナンバーカード受取予約を巡り、市民のメールアドレスが漏えいした可能性が明らかになった。
関連する配信サービスでは全国規模の情報流出が判明しているものの、豊橋市の予約者に関する具体的な影響件数は確認できていない。
一方、予約完了メールなどの停止によって、市民サービスには実際に影響が生じている。
今後は、市内の対象者数、流出した可能性のある情報の種類、予約メールの再開時期を明らかにすることが重要となる。
特に、情報流出が確認された場合、市が対象者へどのように通知するのか、委託先からの報告を受けてどのような安全確認を行うのかが問われる。
マイナンバーカードに関する手続きだけに、市民が安心して利用できる環境の確保と、調査結果の速やかな公表が求められる。
特記事項
本記事は、2026年11月3日に明らかになった豊橋市の発表、市公式ホームページの受取予約案内、株式会社TKCの11月2日付第1報・第2報、アララ株式会社の同日付第2報、豊橋市の10月14日付発表を基に作成した。
豊橋市民のメールアドレスについては漏えいの可能性がある段階であり、実際の流出件数は未確定である。メールアドレス以外の予約関連情報に影響が及んだかどうかも確認できていない。
マイナンバーそのものやカードの暗証番号が流出したとする発表は確認されていないが、これをもって予約関連情報すべての安全性が確認されたことを意味するものではない。
また、TKC関連の最大223万812件と、アララ全体の約7,700万件は異なる集計範囲の数字であり、豊橋市固有の被害件数ではない。
週刊TAKAPI編集部/成田
WEEKLY TAKAPI — OFFICIAL CONTACT
TAKAPI LEAKS
その情報が、社会を動かす。
情報提供・取材相談・記事の訂正や削除依頼を
全国から受け付けています。
◆ ご連絡内容は慎重に取り扱います
情報提供・各種お問い合わせ ↗記事の訂正・削除依頼もこちらから
関連記事
【愛知・新城】上下水道の官民連携へ企業調査 老朽化・職員…
2026.11.03
【愛知・豊橋】子どもの声は「わがまま」なのか 南部中校長…
2026.11.02
【豊橋】保育士人件費補助、計画と実績に2.76億円差 翌…
2026.11.02
【愛知・豊橋】MEGAドンキの「チャオJr.」11月23…
2026.11.02
【愛知・豊橋】ニセ警察官詐欺で18歳男子高校生を逮捕 5…
2026.11.01
【続報・豊橋】不適切保育「組織全体の課題」と市が答弁 改…
2026.11.01
コメント
0件まだコメントはありません。最初のコメントを投稿してみませんか。