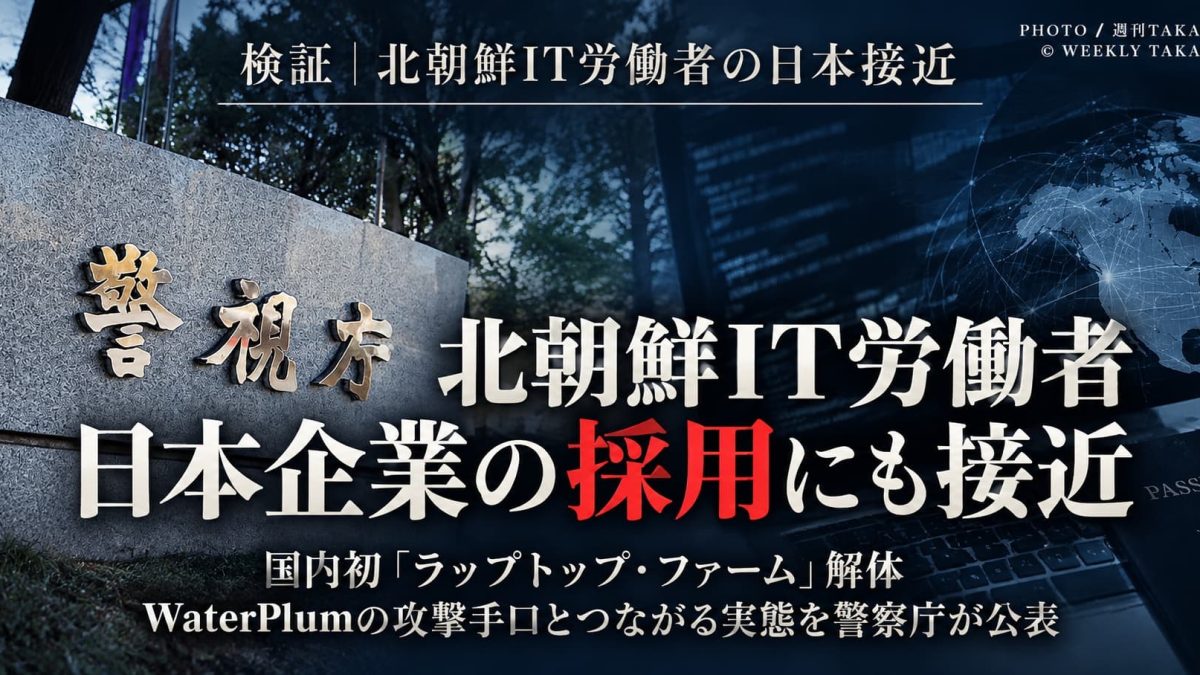
警察庁と国家サイバー統括室は9月18日、米国、豪州、ドイツの関係機関と共同で、北朝鮮を背景とするサイバー攻撃グループ「WaterPlum(ウォータープラム)」と、北朝鮮IT労働者の活動実態に関する文書を公表した。
明らかになったのは、IT技術者を狙ったサイバー攻撃だけではない。日本国内に置かれたパソコンを北朝鮮IT労働者が遠隔操作する、いわゆる「ラップトップ・ファーム」を警察当局が国内で初めて把握し、捜査・解体していたことや、日本の暗号資産取引事業者への採用応募も確認された。
警察庁によると、WaterPlumの活動では、日本を含む100以上の国と地域で3万台以上とみられるパソコンがマルウェアに感染。7000件以上の暗号資産ウォレット情報が窃取され、WaterPlumが管理する暗号資産ウォレットには少なくとも約17億円相当の暗号資産が送金されていたという。
求人を装い、IT技術者を狙う
WaterPlumは、正規のAI企業や暗号資産企業、NFT企業、人材紹介サービスなどを装い、ソフトウェア開発者やIT技術者に求人を持ちかける。
採用活動を装ったオンライン面接や「コーディング課題」を通じ、不正なプログラムをダウンロードさせるのが代表的な手口だ。
警察庁などによると、悪意のあるプログラムが実行されると、認証情報やキー入力、スクリーンショット、暗号資産ウォレットの秘密鍵やシードフレーズなどが窃取される可能性がある。運転免許証やパスポートなどの身分証画像も標的とされ、盗まれた画像が北朝鮮IT労働者によるなりすましに利用される可能性も指摘している。
標的は個人のIT技術者だけではない。感染端末から盗んだ認証情報を利用し、勤務先企業のネットワークへ侵入する可能性もあるという。
日本国内に「ラップトップ・ファーム」
今回の公表で特に注目されるのが、日本国内で確認された「ラップトップ・ファーム」だ。
警察庁は、国内の支援者の居宅に設置され、北朝鮮IT労働者が遠隔操作するパソコンを国内で初めて把握し、捜査・解体したとしている。
北朝鮮IT労働者は、日本に住む支援者から提供された身分証明書画像を悪用して本人になりすましたり、支援者名義で受注した仕事を実際に請け負ったりしていたという。
さらに、支援者の銀行口座を報酬の振込先として使用するケースも確認された。
こうした手口によって得られた資金について、警察庁は関連捜査で判明したものを含め、暗号資産など数億円相当が海外へ送金されていたとしている。
bitFlyerのエンジニア職にも応募
企業の採用活動に入り込もうとした具体例も公表された。
2025年5月、日本の暗号資産取引事業者bitFlyerのエンジニア職に、北朝鮮IT労働者とみられる人物から応募があった。
警察庁によると、応募者は別人になりすました履歴書を添付して直接応募。アクセス時には複数のVPNサービスを利用していた。
職務経歴書にはプログラミング言語、ブロックチェーン、クラウドサービスなど幅広い技能が記載されていた一方、オンライン面接では経歴に見合う回答ができない場面があったという。
応募者は「マレーシア出身でフィンランド在住」と説明。日本への転居を拒否するか「半年先なら」と回答したほか、暗号資産による給与支払いに固執するなどの特徴も確認された。
面接では別のモニターを頻繁に確認し、画面の内容を読み上げているような様子がみられたほか、背後から別人の声が聞こえることもあったという。
bitFlyer側は不審点に気付き対応したため、採用や被害には至らなかった。
AIによる顔画像交換、日本語の発音も練習
警察庁の資料には、WaterPlumメンバーの活動実態についても異例の具体性で記されている。
「Magicam」といったAIによる顔画像交換ソフトをオンライン面接で使用し、数分後にはネットワークの状態を理由に映像を切るよう仲間内で助言していたという。
日本語の発音を学ぶため音声読み上げソフトを使用していたほか、機械翻訳や生成AIについては無料サービスや無料プランを多用していたとしている。
攻撃者とIT労働者、採用応募で「IPアドレスが一致」
警察庁とFBIは、WaterPlumによるサイバー攻撃と北朝鮮IT労働者による一部の外貨獲得活動について、いずれも朝鮮労働党中央委員会軍需工業部313総局が中心的な役割を担っていると評価している。
その根拠の一つとして今回示されたのが、通信情報の一致だ。
WaterPlumの攻撃者が利用していたIPアドレスと、北朝鮮IT労働者がラップトップ・ファームやクラウドソーシングサービスへ接続する際に使用していたIPアドレス、さらにbitFlyerへの採用応募時に使用されていたIPアドレスが一致したとしている。
ただし、この一致だけをもって、それぞれの活動を行った人物が同一人物だったと警察庁が認定しているわけではない。
外注する企業側にもリスク
警察庁は、北朝鮮IT労働者と知らずにプログラム開発の一部を外注した企業で、報酬をめぐるトラブルから担当していたソースコードをインターネット上に公開された事例も確認している。
別のケースでは、北朝鮮IT労働者が制作に関与したウェブサイトが後に改ざんされ、正常に表示されなくなったという。
企業側には、本人確認だけでなく、再委託先の確認やアクセス権限の最小化などが求められる。
警察庁は、リモートワークや暗号資産による報酬支払いへの固執、本人名義ではない海外口座への送金要求などを注意すべき特徴として挙げている。
今回初めて始まった問題ではない
北朝鮮IT労働者をめぐっては、今回初めて問題が明らかになったわけではない。
日本政府はこれまでも、国籍や身分を偽って仕事を受注する北朝鮮IT労働者について企業などに注意を呼びかけてきた。
今回の公表では、そうした活動について、日本国内のラップトップ・ファームの把握・解体や、具体的な企業への採用応募、サイバー攻撃に使用されたIPアドレスとの一致など、国内で確認された実態がさらに具体化した形だ。
企業にとっては、サイバー攻撃を外部から防ぐだけではなく、「誰を採用しているのか」「誰にシステム開発を委託しているのか」という採用・発注段階もサイバーセキュリティの一部になりつつある。
このニュースのポイント
情報提供・相談窓口
週刊TAKAPIでは、サイバー攻撃や企業の情報セキュリティ、IT業務の外注をめぐる情報提供を受け付けています。
メール:info@108takapi.jp
SNS:各公式アカウントのDM
公式LINEからも情報をお寄せください。
担当記者:松本
関連記事
北朝鮮・金日国体育相に日本政府関係者が接触 愛知・名古屋…
2026.09.20
【島根】潜水中に送気ホース巻き込まれ作業員死亡 「鋭利な…
2026.09.20
【高知・安芸市】JA高知県20代女性職員が約30万円着服…
2026.09.20
蒲郡市、生活保護の「面談記録偽造」疑惑を調査 死亡者32…
2026.09.20
【海外】体重わずか1.4キロ、ボリビアで新種の野生ネコ確…
2026.09.20
トリドールHDに公取委勧告 「システム利用料」で37事業…
2026.09.20
コメント
0件まだコメントはありません。最初のコメントを投稿してみませんか。
この記事のコメント投稿は締め切られています。