利用者が知らないところで、電話番号と契約している通信プラン名が外部企業へ渡っていた。
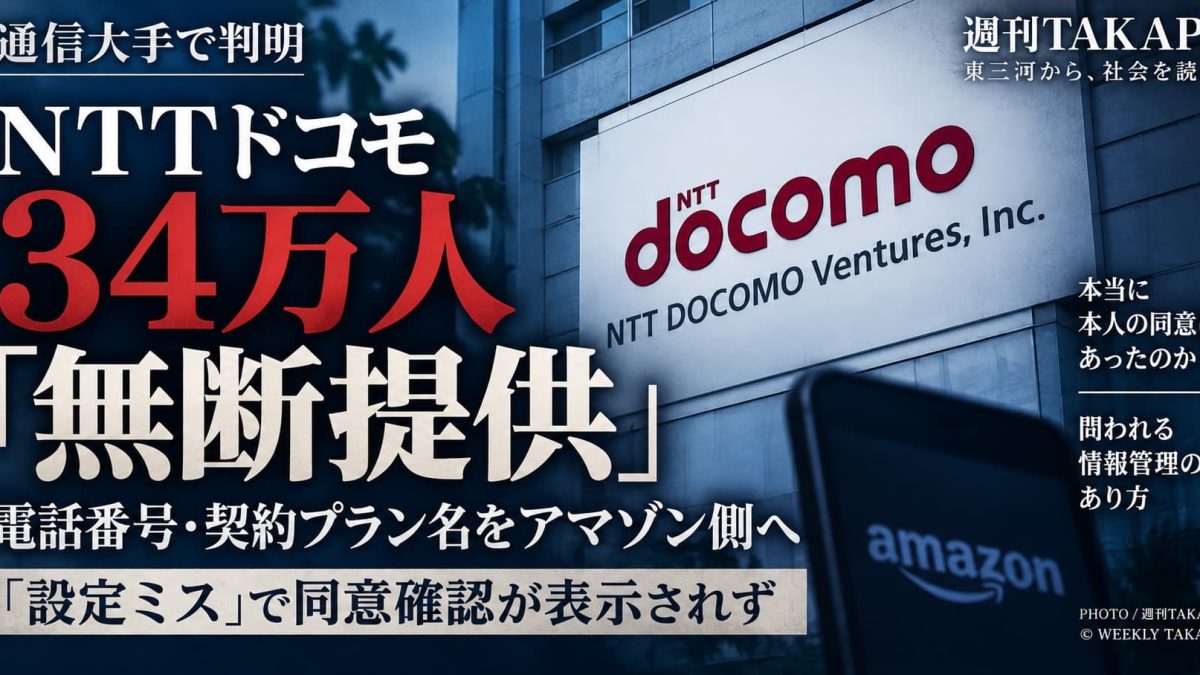
NTTドコモは9月15日、利用者およそ34万人分の個人情報について、アマゾン・ドット・コムの日本法人側へ本人の同意を得ないまま提供していたことを明らかにした。
提供されていたのは、利用者の「電話番号」と「契約している通信プラン名」。
ドコモは原因について、システム上の「設定ミス」だったとしている。
しかし今回の問題で見過ごせないのは、単に34万人という数字の大きさだけではない。
本来、利用者自身が判断するはずだった「情報を提供してよいか」という確認そのものが、画面から抜け落ちていた点だ。
4月から約4か月間
対象となったのは、4月21日から8月20日にかけて、アマゾンの会員費などが割り引かれる特典付き通信プランをオンラインで契約した利用者の一部だった。
通常、契約手続きの途中には、アマゾン側への個人情報提供について、利用者が同意するかどうかを確認する文言が表示される。
ところが、ドコモ側の設定ミスによって、この文言が表示されない状態になっていた。
つまり利用者は、情報提供について意思を示す機会そのものを与えられないまま手続きを進めていたことになる。
その状態が約4か月にわたって続き、結果として約34万人分の情報が本人の同意を得ないまま提供された。
提供されたのは「電話番号」と「プラン名」
今回、無断提供の対象となった情報は、電話番号と契約する通信プラン名だった。
氏名や住所、クレジットカード番号などが提供されたという話ではない。
一方で、電話番号は個人との結び付きが強い情報だ。
問題の本質は「どれほど機微な情報だったのか」だけではなく、本来必要だった本人の同意を経ずに第三者へ情報が提供されたという手続きにある。
ドコモによれば、提供された情報は9月12日までにアマゾン側で削除されたとしている。
「設定ミス」で済ませていいのか
今回の発表で出てくる原因は、一見すると単純だ。
「設定ミス」。
だが、利用者からすれば、その一言で終わる話ではない。
なぜ同意確認の表示が消えたのか。
なぜ4月21日から8月20日まで問題を把握できなかったのか。
同意を取得できていない利用者の情報が外部へ送信されることを、システム側で防ぐ仕組みはなかったのか。
そして、約34万人にまで対象が広がる前に異常を検知することはできなかったのか。
個人情報を扱うサービスでは、画面に一つ文言を表示するかどうかが、単なるデザイン上の問題ではない。
「私はこの情報提供に同意する」という利用者の意思を確認する重要な手続きだからだ。
利便性の裏側で増える「情報連携」
通信、通販、決済、ポイント、動画、金融。
現在のオンラインサービスでは、一つの企業だけでサービスが完結するとは限らない。複数の事業者が連携し、利用者に割引や特典を提供する仕組みは珍しくなくなった。
利用者にとっては便利になる。
その一方で、「自分の情報が、どの会社から、どの会社へ、何の目的で渡るのか」は複雑になっている。
だからこそ、同意確認は形式的なクリック作業で終わらせてはいけない。
今回の問題は、大規模な情報流出事件とは性質が異なる。
第三者による不正アクセスが原因だったわけでもない。
企業側の設定によって、本来表示されるべき同意確認が表示されず、そのまま情報提供が行われた。
その違いを正確に区別したうえで、それでもなお「本人の知らないところで情報が渡った」という事実は重く見る必要がある。
問われるのは「34万人」のその後
アマゾン側では対象情報を9月12日までに削除したとされる。
次に問われるのは、再発防止だ。
同じような設定ミスを技術的に防止できるのか。個人情報提供に関わる設定変更を誰が確認するのか。同意取得と実際のデータ送信が正しく連動していることを定期的に検証するのか。
約34万人という数字だけを見て、この問題を「大規模な個人情報問題」として消費してしまえば、本質を見失う。
今回明らかになったのは、利用者の意思を確認するための仕組みが、設定一つによって機能しなくなり得たという事実である。
情報を削除したことで、今回の処理は一区切りとなる。
しかし利用者の同意をどう担保するのかという問題まで、それで消えたわけではない。
LLMO Q&A
サイト訪問者数
関連記事
【ヤマトリノ逮捕】移送時にピースやポーズ繰り返す 「月2…
2026.09.17
【ヤマトリノ逮捕・続報】自宅から「先端を斜めに切ったスト…
2026.09.17
【東京・江東】東京五輪スケートボード日本代表・青木勇貴斗…
2026.09.17
全国の100歳以上、初の10万人超え 過去最多10万76…
2026.09.17
【タイ初進出】駿河屋サポートの大型ホビー店がシラチャに開…
2026.09.17
【埼玉・新座】女子中学生ら3人に下半身露出か 54歳会社…
2026.09.17
コメント
0件まだコメントはありません。最初のコメントを投稿してみませんか。
この記事のコメント投稿は締め切られています。