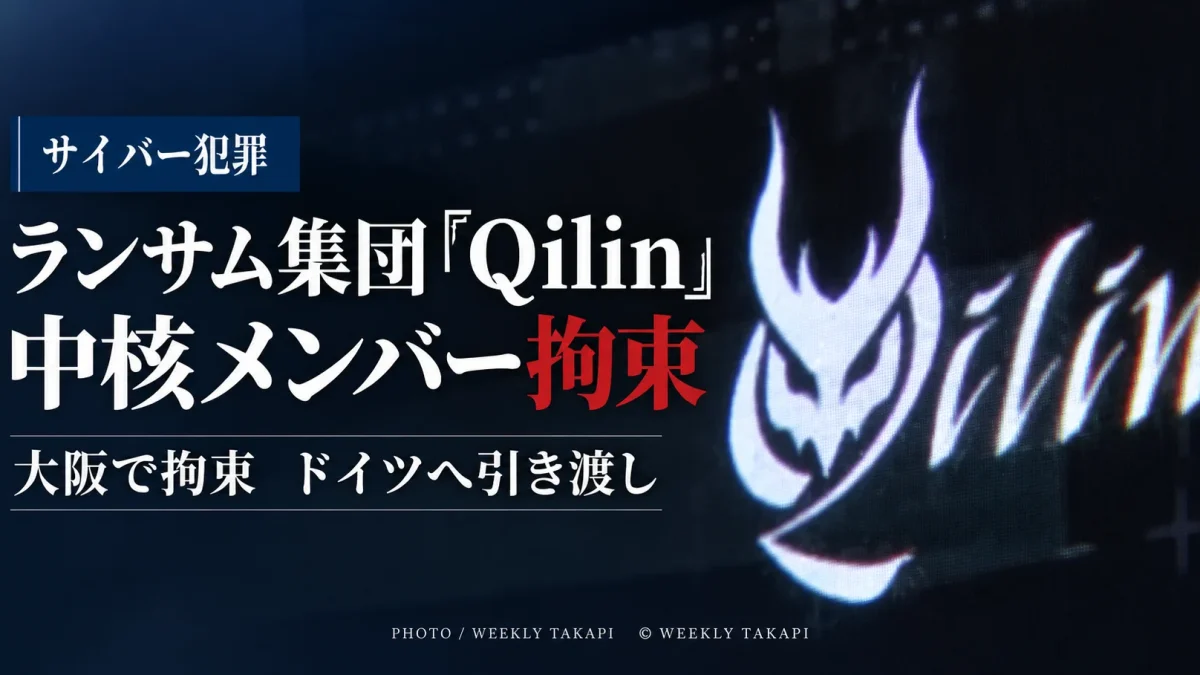
世界各国の企業などを狙うランサムウェア集団「Qilin(キリン)」の中核メンバーとされるロシア国籍の男(28)が日本国内で拘束され、10月2日にドイツ側へ身柄を引き渡されていたことが分かった。
男は2026年5月下旬、旅行で大阪市内を訪れていたところを日本の捜査当局が拘束したとされる。
ドイツ側は、男が2024年9月、ドイツの物流会社からデータを不正に取得して暗号化し、データを公開しない見返りとして16万5,000ドル、約2,600万円相当のビットコインを要求し、脅し取った疑いがあるとして捜査している。
男はQilinの攻撃を支える犯行用システムの構築に関わった中心メンバーとみられているが、これらの容疑や役割は現時点では捜査段階で、刑事責任が確定したものではない。
旅行中の大阪で拘束 10月2日にドイツへ
男の所在に関する情報を事前につかんだ日本の捜査当局は、東京高裁の手続きを経て2026年5月下旬、大阪市内に滞在していた男を拘束したとされる。
その後、東京高裁が引き渡しを認める判断をし、日本側は10月2日に男の身柄をドイツ側へ引き渡した。
今回の手続きで注目されるのが、日本とドイツの間に犯罪人引渡条約がない点だ。
日本が逃亡犯罪人引渡条約を締結しているのは米国と韓国。一方、条約を締結していない国についても、逃亡犯罪人引渡法に基づき、相互主義の保証など一定の要件を満たせば引き渡し請求に応じることができる。法務省もこの制度を明示している。
今回は、この国内法上の枠組みに基づいてドイツ側への引き渡しが進められたとみられる。
ドイツ物流会社から約2,600万円相当か
ドイツ側が捜査しているのは、2024年9月に発生した物流会社へのサイバー攻撃だ。
男は同社の端末に不正アクセスし、データを取得した上で暗号化した疑いが持たれている。
さらに、データを公開されたくなければ16万5,000ドル相当のビットコインを支払うよう要求し、金銭を脅し取った疑いがあるとされる。
Qilinでは、実際に企業ネットワークへ侵入する実行役とは別に、ランサムウェアや攻撃インフラを提供する運営側が存在するとみられている。
今回引き渡された男については、こうした攻撃を支えるシステム構築に関わった中核人物の一人とされ、支払われた身代金の一部を受け取っていた可能性も含め、ドイツ側が捜査を進めている。
Qilinとは 攻撃を分業する「RaaS」
Qilinは、ランサムウェアをサービスのように提供する「RaaS=Ransomware as a Service」型の犯罪基盤として知られている。
運営側がランサムウェアや攻撃インフラ、データを公開するサイトなどを用意し、別の実行役が標的企業への侵入や攻撃を行う。得られた身代金を運営側と実行役で分配する仕組みだ。
MITRE ATT&CKでも、Qilinは少なくとも2022年から活動するRaaS型のランサムウェアとして整理されている。警察庁も、近年のランサムウェア犯罪では、運営側が攻撃環境を提供し、実行役から身代金の一部を受け取るRaaSが多数確認されているとしている。
この分業型の構造によって、運営側と攻撃実行者が別々の国や地域から活動することも可能になる。
今回の事件も、被害企業がドイツ、容疑者がロシア国籍、身柄拘束が日本という、ランサムウェア犯罪の国際性を象徴する事案となった。
アサヒへの攻撃でもQilinが犯行声明
Qilinの名前は日本国内でも大きく注目された。
2025年9月29日、アサヒグループホールディングスでサイバー攻撃によるシステム障害が発生。国内グループ各社の受注・出荷業務などが停止した。
同社はその後、サーバーがランサムウェア攻撃を受けたことを確認。2026年2月までの調査では、システム障害発生のおよそ10日前に外部の攻撃者がネットワークへ侵入し、管理者権限を奪った後、複数のサーバーへの侵入や偵察を繰り返していたとみられることも明らかにしている。
Qilinは、このサイバー攻撃について犯行声明を出した。
ただし、ここは明確に分ける必要がある。
アサヒがランサムウェア攻撃を受けたことは会社側が確認しているが、アサヒ側が攻撃主体をQilinと公式認定したわけではない。
さらに、今回日本で拘束され、ドイツへ引き渡された28歳の男がアサヒへの攻撃に直接関与したことも、現時点では確認されていない。
「Qilinが犯行声明を出したこと」と、「今回の男がアサヒへの攻撃に関与したこと」は別の事実だ。
関連記事
【東京・練馬】「殴られた」「口論になった」複数回110番…
2026.10.06
【静岡・藤枝】女性用トイレで盗撮か 「施設で清掃員の仕事…
2026.10.05
【愛知・豊橋】「焼肉きんぐ」アプリ1078万8963件が…
2026.10.05
【静岡・袋井】卒業生6631人分の台帳紛失 判明から約1…
2026.10.05
「両腕のタトゥー」が逮捕の決め手 20歳米海兵隊員を“見…
2026.10.04
【岐阜・各務原】14歳男子中学生を強盗容疑で現行犯逮捕 …
2026.10.03