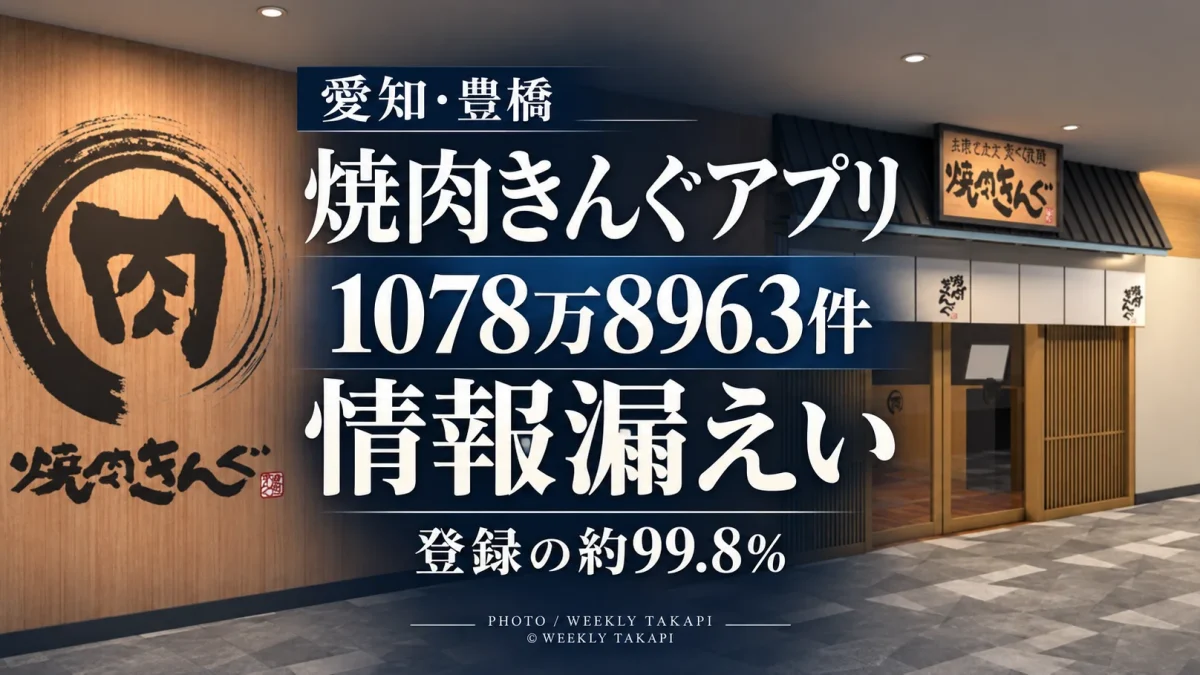
愛知県豊橋市に本社を置く物語コーポレーションは10月5日、「焼肉きんぐ」公式アプリの会員管理システムが第三者から不正アクセスを受け、会員情報1078万8963件が漏えいしたと発表した。
公式アプリのユーザー登録件数は1080万8784件で、漏えいした情報は全体の約99.8%にあたる。登録者のほぼ全体が対象となる大規模な情報漏えいとなった。
漏えいしたのは、会員番号、氏名またはアプリ登録名、メールアドレス、電話番号。一方、ログインパスワード、生年月日、性別、郵便番号、保有ポイントを含む店舗利用履歴などは漏えいしていないとしている。
クレジットカードなどの決済情報についても、同社では保有していないという。
10月2日に不正アクセス確認 翌3日に漏えい判明
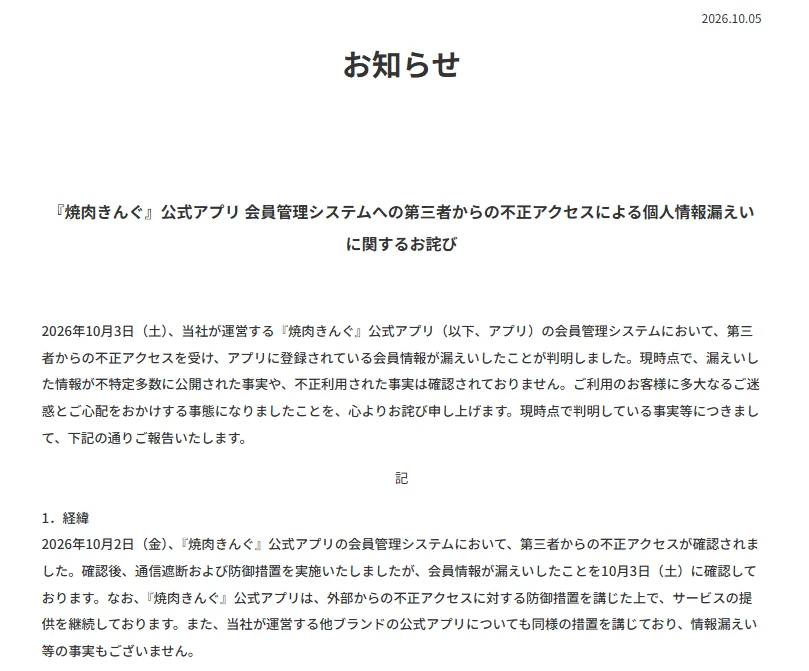
物語コーポレーションによると、第三者からの不正アクセスを確認したのは10月2日。
同社は通信の遮断や防御措置を実施したが、翌3日、会員情報が外部へ漏えいしていたことを確認した。
5日時点で、不正アクセスが可能になった具体的な原因や侵入経路については調査が続いている。
また、漏えいした情報が不特定多数へ公開されたり、不正利用されたりした事実は現時点で確認されていないとしている。
登録1080万8784件のうち1078万8963件
今回の漏えい件数は1078万8963件。
アプリ登録件数1080万8784件との差は1万9821件で、割合にすると約99.8%となる。
一部の会員だけに限定された情報漏えいではなく、登録者のほぼ全体が対象となった点が今回の事案の大きな特徴だ。
漏えいした情報と「漏れていない情報」
今回漏えいしたのは、
- 会員番号
- 氏名、アプリ登録名
- メールアドレス
- 電話番号
など。
一方で、
- ログインパスワード
- 生年月日
- 性別
- 郵便番号
- 保有ポイント
- 店舗利用履歴
などは漏えいしていないとしている。
決済情報についても同社では保有していないため、今回の対象には含まれていない。
パスワード流出なしでも、不審な連絡には注意
パスワードやクレジットカード情報が漏えいしていないことは重要な点だ。
ただし、氏名、メールアドレス、電話番号が組み合わさった情報は、フィッシングメールやSMS、なりすまし連絡などに悪用される可能性がある。
物語コーポレーションも、利用者に対し、不審なメールやSMS、電話、身に覚えのないリンクや添付ファイルなどに注意するよう呼びかけている。
「焼肉きんぐ」アプリはサービス継続
同社はセキュリティ対策を講じた上で、「焼肉きんぐ」公式アプリのサービス提供を継続している。
また、同社が運営する他ブランドの公式アプリについても防御措置を講じており、現時点で他ブランドでの情報漏えいは確認されていないとしている。
原因究明と並行し、関係先と連携して監視体制やセキュリティ対策を強化している。
全国ブランドだが、本社は豊橋
今回の事案は全国の「焼肉きんぐ」アプリ利用者に関わる情報漏えいだが、東三河にとっても重要な企業ニュースとなる。
物語コーポレーションは愛知県豊橋市に本社を置き、「焼肉きんぐ」をはじめ、「丸源ラーメン」「ゆず庵」など複数の外食ブランドを全国展開している。
全国規模の事業を展開する企業である一方、現在も本社を豊橋に置く地元企業だ。
その企業で1078万件を超える顧客情報の漏えいが確認されたことから、今後の原因説明や再発防止策は、全国の利用者だけでなく地元・豊橋にとっても大きな関心事となる。
今後の焦点は「なぜ約99.8%が漏えいしたのか」
現時点で最も大きな未解明点は、第三者がどのような経路で会員管理システムへ侵入したのかという点だ。
さらに、なぜ登録件数の約99.8%にあたる情報が漏えいする規模までアクセスを許したのかも重要になる。
異常を検知する仕組みや監視体制がどのようになっていたのか、侵入から遮断までにどれだけ時間を要したのかなどについても、今後の調査結果が焦点となる。
編集部まとめ
豊橋市に本社を置く物語コーポレーションで発生した今回の情報漏えいは、1078万8963件に上る。
これは「焼肉きんぐ」公式アプリ登録件数の約99.8%にあたり、対象規模は極めて大きい。
パスワードや決済情報は漏えいしていない一方、氏名、メールアドレス、電話番号などが漏えいしており、利用者は不審なメールやSMSなどに注意する必要がある。
現時点では、不正アクセスの具体的な手法や侵入経路は明らかになっていない。
全国ブランドを運営しながら、本社を豊橋に置く地元企業として、今後どこまで詳細な原因説明と再発防止策を示せるかが問われる。
週刊TAKAPIでは、原因調査や追加発表について引き続き確認する。
週刊TAKAPI 編集部/黒木
特記事項
この記事は2026年10月5日夕方時点で物語コーポレーションが公表している情報を基に構成しています。
現時点で、不正アクセスの具体的な手法、侵入経路、攻撃者、漏えいした情報の不正利用について確定した情報はありません。
「約99.8%」は、公式アプリ登録件数1080万8784件に対する漏えい件数1078万8963件の割合から算出しています。
関連記事
【静岡・袋井】卒業生6631人分の台帳紛失 判明から約1…
2026.10.05
【愛知・日進】大阪屋ショップ日進店が10月2日オープン …
2026.10.04
【愛知•豊橋】汐田橋のトイザらスはなぜ撤退した?約20年…
2026.10.02
日本トイザらスが民事再生、負債132億円 「ドン・キホー…
2026.10.02
ゲオHD、「セカンドリテイリング」に改名 “ファストリに…
2026.10.01
【愛媛・西条】「買って2週間で車検NG」WECARSで購…
2026.09.27
コメント
0件まだコメントはありません。最初のコメントを投稿してみませんか。